

 Leina
 Wanta
AI 越懂你,越能幫到你:讓 Agent 在安全的邊界內變聰明
充分的個人與業務資訊,讓 Agent 提供更有價值的服務和諮詢。了解企業智慧化需要怎樣的資料,以及 OOMOL 的資料保護、身分權限、合規與開源實踐。
OOMOL
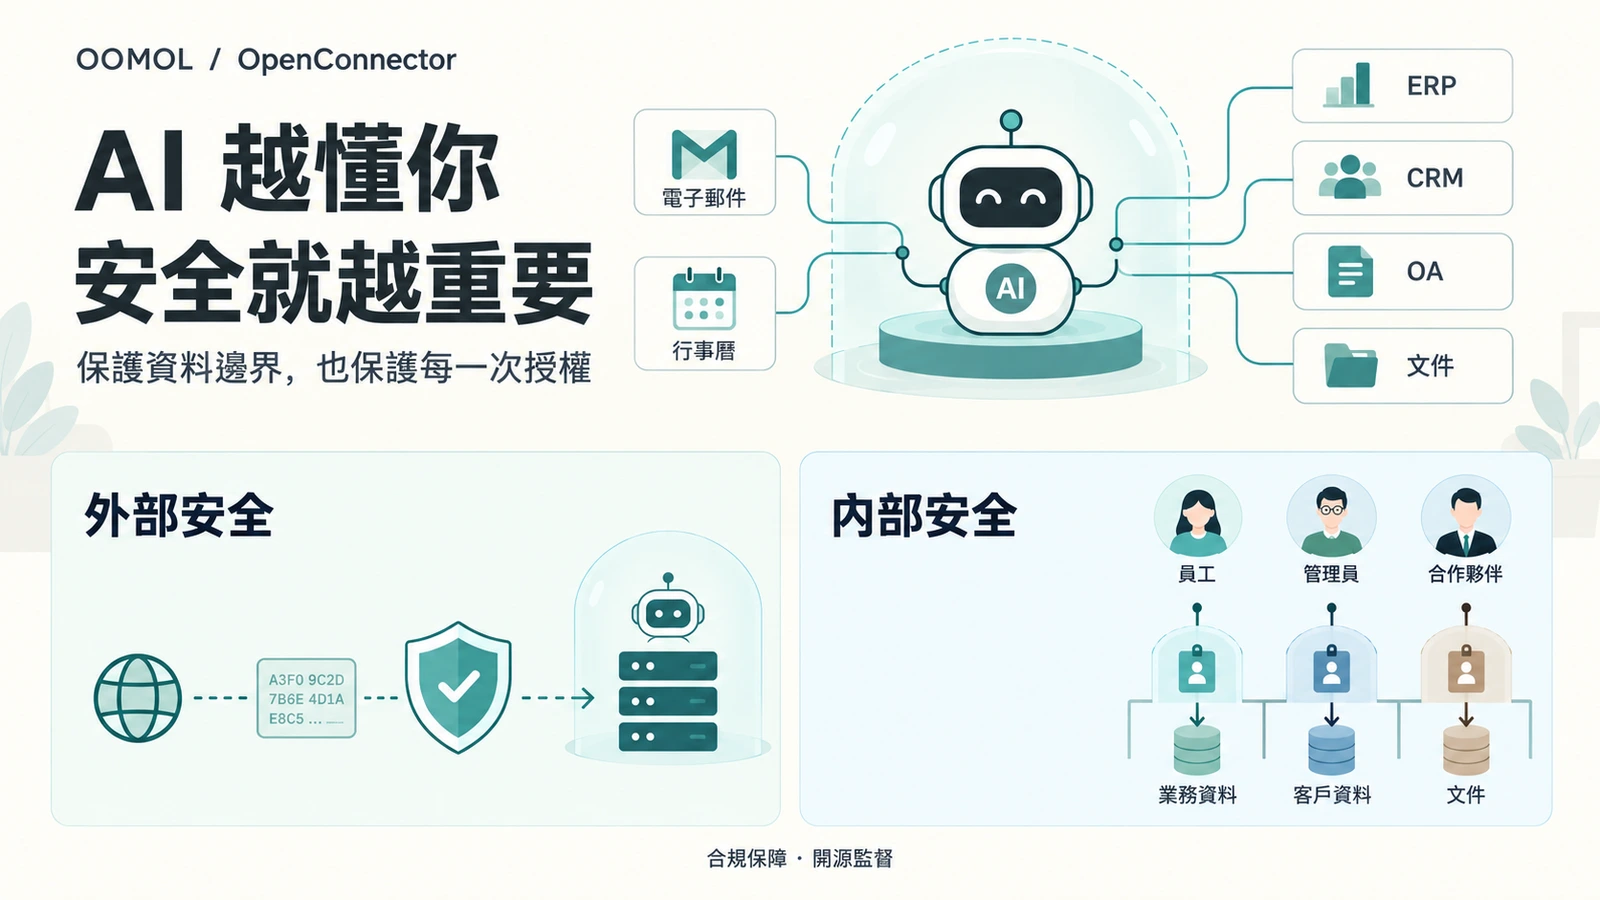
Agent 越了解你,越能給出有價值的建議、提供貼合需求的服務,也會在實際工作中顯得越聰明。
從 Meta 的 Muse 到 OpenAI 的 dot,AI 助理開始記住使用者偏好、連接應用程式、持續處理任務。Meta Muse 官方介紹 · OpenAI dots 官方介紹
模型再強,也需要知道你的目標、處境和限制。個人助理需要了解行事曆、電子郵件、溝通紀錄和生活偏好;企業助理需要結合 ERP、CRM、OA 中的業務資料,以及外部市場資訊,才能像熟悉業務的顧問一樣給出意見,或在授權範圍內代理做事。
讓 Agent 取得這些資訊,是智慧化的前提。怎樣保護這些資訊,則決定了我們能否放心地把工作交給它。
資訊充分,Agent 才能考慮周全
同樣是安排出差,知道目的地的助理,可以推薦飯店;知道會議時間、客戶地址、你的行事曆和出行偏好的助理,才能選擇合適的航班、檢查行程衝突,提醒你準備客戶資料。
它考慮得更周全,是因為它掌握了與你有關的資訊。
企業裡的問題更複雜。一位營運負責人問:「下個月應該重點推廣哪些產品?」
Agent 需要知道 CRM 中的客戶需求、ERP 中的庫存和交付能力、OA 中的簽核要求,還要結合銷量、收款和外部市場變化。只看需求,可能推薦供應跟不上的產品;只看庫存,可能錯過新的市場機會;只看銷量,可能忽略利潤和收款壓力。
Agent 需要足夠的細節,也需要宏觀的業務視角。 它必須理解客戶、供應、財務和市場之間的關係,才能判斷一條建議是否適合這家公司。
這裡的「充分」,包括準確、及時的業務資料,也包括歷史背景、組織目標和決策限制。這些資訊共同幫助 Agent 理解業務,模型的推理能力才能派上用場。
目標、偏好、歷史背景與業務限制
                 +
ERP 庫存與交付 · CRM 客戶需求 · OA 流程簽核
                 +
          產業趨勢與市場資訊
                 │
        按身分與任務授權存取
                 ↓
     Agent 關聯資訊,理解業務全局
                 ↓
   更有依據的諮詢、更周全的服務與行動
圖:Agent 如何利用上下文提供服務。模型能力與資料品質都會影響判斷,重要決策仍需業務人員核對。
不推進智慧化,企業會面臨什麼
一家企業用 Agent 持續彙整客戶回饋、核對庫存、追蹤市場變化,另一家仍靠員工逐個系統查資料、整理報表、傳遞資訊。隨著前者把這些工作做得更快、更穩定,兩者在回應速度和協作成本上的差距就會拉大。
如果競爭對手不斷提高效率,自己長期停留在原有工作方式中,就會越來越難跟上。差距累積到客戶體驗、營運成本和決策速度上,企業可能失去競爭力,甚至被市場淘汰。
企業需要推進智慧化,也需要解決資料接入帶來的安全問題。可以從客戶溝通準備、庫存異常分析或市場簡報這樣的具體任務開始,讓 Agent 取得完成任務所需的資訊,再根據實際效果擴大使用範圍。
外部安全:保護資料和存取憑證
Agent 接入業務系統後,安全要同時涵蓋外部保護和內部權限。
外部保護首先要防止未經授權的存取。需要保護的既有業務資料,也有 OAuth Token、API Key 等憑證。憑證外洩,可能讓攻擊者持續進入原系統;資料進入模型上下文、任務紀錄或日誌以後,也需要妥善處理。
OOMOL 雲端採用信封加密保護敏感資料:用資料加密金鑰將資料變成密文,再用另一層金鑰保護這把資料加密金鑰。應用程式呼叫按授權範圍執行,成員無需接觸帳號密碼或原始 Token。安全與合規
企業接入時,還需要確認資料會經過哪些模型和服務、保存多久,以及如何撤回授權。這些安排決定了資料離開原系統後,仍能受到怎樣的保護。
內部安全:權限必須與身分綁定
資料留在企業內部,同樣可能外洩。
業務人員可以查看自己負責的客戶,不代表可以查看全公司的薪資;營運人員可以查詢庫存,不代表可以修改採購簽核。管理者使用過的財務資料,也不能因為進入了共用助理的記憶,就讓其他成員查到。
誰能讀取哪些資料、執行哪些操作,必須與身分綁定,並由系統檢查。 存取範圍的檢查應當在資料進入模型之前完成。
OOMOL 的管理員可以設定每個連線允許執行的操作,並指定哪些成員可以使用。同一個應用程式帳號可以建立多個連線,為不同成員分配不同的操作範圍。最終權限還受應用程式本身的授權和呼叫身分限制。權限控制說明
連線層控制連線和操作權限;具體到某個客戶、某個部門的資料,還需要結合原系統的權限與應用程式實作。助理產品和工作流程也要管好共用記憶與結果接收者。例如,一個成員有權讀取財務報告,並不意味著他可以讓 Agent 把報告發到全員群組。
合規保障:安全評估與個人資料保護
OOMOL 已通過 TAC Security 的 CASA/ESOF 安全評估,並遵循 GDPR 的個人資料保護要求。隱私權政策說明了資料處理方式、使用者權利和隱私請求管道。OOMOL 安全與合規 · 隱私權政策
CASA/ESOF 提供相應範圍內的應用程式安全評估;GDPR 規定個人資料的處理要求,包括處理目的、資料最小化和個人權利保障。TAC Security 評估說明 · EDPB 資料保護指南
這些要求要落實到開發和營運中:明確資料用途與保存方式,只處理所需資料,讓使用者能夠管理授權、提出隱私請求。企業選擇服務時,也可以據此核對評估範圍、資料流向和雙方責任。
開源監督:讓關鍵實作可以被檢查
OOMOL 維護開源連線閘道 OpenConnector,並開放 oo CLI 和 Connector SDK 的原始碼。OpenConnector 採用 Apache 2.0 授權條款,oo CLI 與 Connector SDK 的公開儲存庫採用 MIT 授權條款。
開發者可以檢查呼叫怎樣發出、連線怎樣執行、權限在哪裡檢查,發現問題後提出 issue 或參與修復。
開放原始碼讓社群有機會審查實作,也讓企業可以直接檢查關鍵程式碼。實際部署是否與原始碼一致、設定是否符合安全要求,仍需要核對。
我們希望讓使用者能看見關鍵實作、追蹤問題和修復過程,以這種透明的方式建立信任。
OpenConnector 原始碼 · oo CLI 原始碼 · Connector SDK 原始碼
從一個任務開始
選一個你希望 Agent 接手的任務,列出它需要的資訊、可以執行的操作,以及誰能看到結果。接入相關系統、設定權限,再檢查它交付的工作是否有用。
隨著任務深入,可以補充它缺少的背景和跨系統資訊,同時檢查新增的資料存取與操作權限。OOMOL 透過加密、存取控制、安全評估和關鍵元件開源,支援這個過程,讓個人和企業能更放心地使用 Agent。