 Leina
 Wanta
Агенту в компании нужны ноутбук и пропуск
Песочница даёт агенту среду выполнения, а шлюз подключений — авторизованный доступ к рабочим системам. Почему обе основы важны для предприятий и зачем развивать открытый шлюз вместе.
OOMOL
Концептуальная иллюстрация, созданная ИИ. Ноутбук и пропуск служат аналогией среды выполнения и доступа.
Когда в компанию приходит новый сотрудник, ему обычно сначала готовят две вещи.
Компьютер позволяет открывать файлы, запускать программы и работать. Учётные записи и права позволяют пользоваться внутренними системами, читать проектные документы, работать в CRM, просматривать и изменять данные в пределах своих обязанностей.
Ноутбук без учётных записей мало поможет начать работу. Учётные записи без подходящей рабочей среды тоже оставляют многие задачи недоступными.
ИИ-агентам при входе в компанию предстоит решить похожие вопросы.
Им нужны среда выполнения задач и механизм авторизованного доступа к рабочим системам. Первую может предоставить песочница. Второй задачей занимаются шлюзы подключений и авторизации, такие как OpenConnector.
Эти два уровня помогают превратить способности агента в реальную работу внутри компании.
От ответов на вопросы к выполнению работы
Полезные рабочие задачи часто затрагивают несколько систем.
Представьте, что агент готовит завтрашнюю встречу с клиентом: проверяет участников в календаре, читает недавнюю переписку, собирает историю сделки из CRM и записывает вопросы в документ встречи.
Помимо понимания и рассуждений, нужен доступ. Агент должен знать, где искать информацию, какой учётной записью пользоваться, что разрешено читать и куда сохранять результат.
Если поручить ему изменить статус клиента или отправить приглашения, понадобятся другие права. Чтение клиентских данных не даёт права менять сделки. Просмотр почты не означает разрешение отправлять письма от имени компании.
В статье о безопасности данных агентов мы объясняли, почему достаточный рабочий контекст помогает принимать более продуманные решения. Теперь нужно понять, как передать агенту этот контекст и необходимые операции.
Сотрудники входят в системы через учётные записи, роли и разрешения. Агентам тоже нужны чёткие границы доступа.
Песочница — рабочий компьютер агента
Сотрудник запускает программы на компьютере. Агенту для этого нужна среда выполнения.
Он может запускать код, обрабатывать таблицы, создавать файлы или управлять браузером. Песочница ограничивает доступ программы к файлам, процессам и сети. Конкретные границы зависят от реализации и настроек. В техническом материале Anthropic описана роль изоляции файловой системы и сети при выполнении задач агентом.
Это похоже на выдачу корпоративного ноутбука: сотрудник получает инструменты вместе с установленными ограничениями.
Но возможность запускать программы не открывает доступ к финансовой системе. Песочница с исполнением кода тоже не получает автоматически законные права на CRM или внутренние приложения.
Она отвечает на вопрос: где агент выполняет задачу и что разрешает эта среда?
Для доступа к рабочим системам нужен ещё один уровень.
Шлюз — система контроля доступа за пропуском
Пропуск обозначает личность, а система контроля доступа определяет, какие двери он откроет. Учётные записи, роли и разрешения в корпоративном ПО работают похожим образом.
Шлюз подключений и авторизации берёт на себя часть этой работы для агента: управляет подключениями и учётными данными, проверяет доступ и передаёт разрешённые операции целевой системе.
Подключить приложение — лишь начало. Для устойчивой работы нужно ответить и на другие вопросы:
- Какая учётная запись используется и от чьего имени?
- Что можно читать и какие изменения разрешены?
- Где хранятся, защищаются и обновляются учётные данные внешних сервисов?
- Можно ли найти запись о неудачном вызове и его причину?
- Как отозвать доступ после завершения задачи или смены обязанностей?
Если положить ключи всех приложений прямо в среду агента, эти обязанности распределятся по скриптам, настройкам и развёртываниям. При смене модели или среды придётся заново разбираться в той же системе.
Шлюз создаёт общую границу управления подключениями и авторизацией. Агент обращается через разрешённые интерфейсы; исходные учётные данные провайдеров остаются под управлением шлюза, а операции проверяются при выполнении.
«Только читай данные» можно написать в инструкции. Условие «у этого вызова нет права на запись» должна обеспечивать система. Такая проверка позволяет постепенно поручать агенту реальные операции.
Две границы защищают разные части задачи
Песочница и шлюз могут работать вместе.
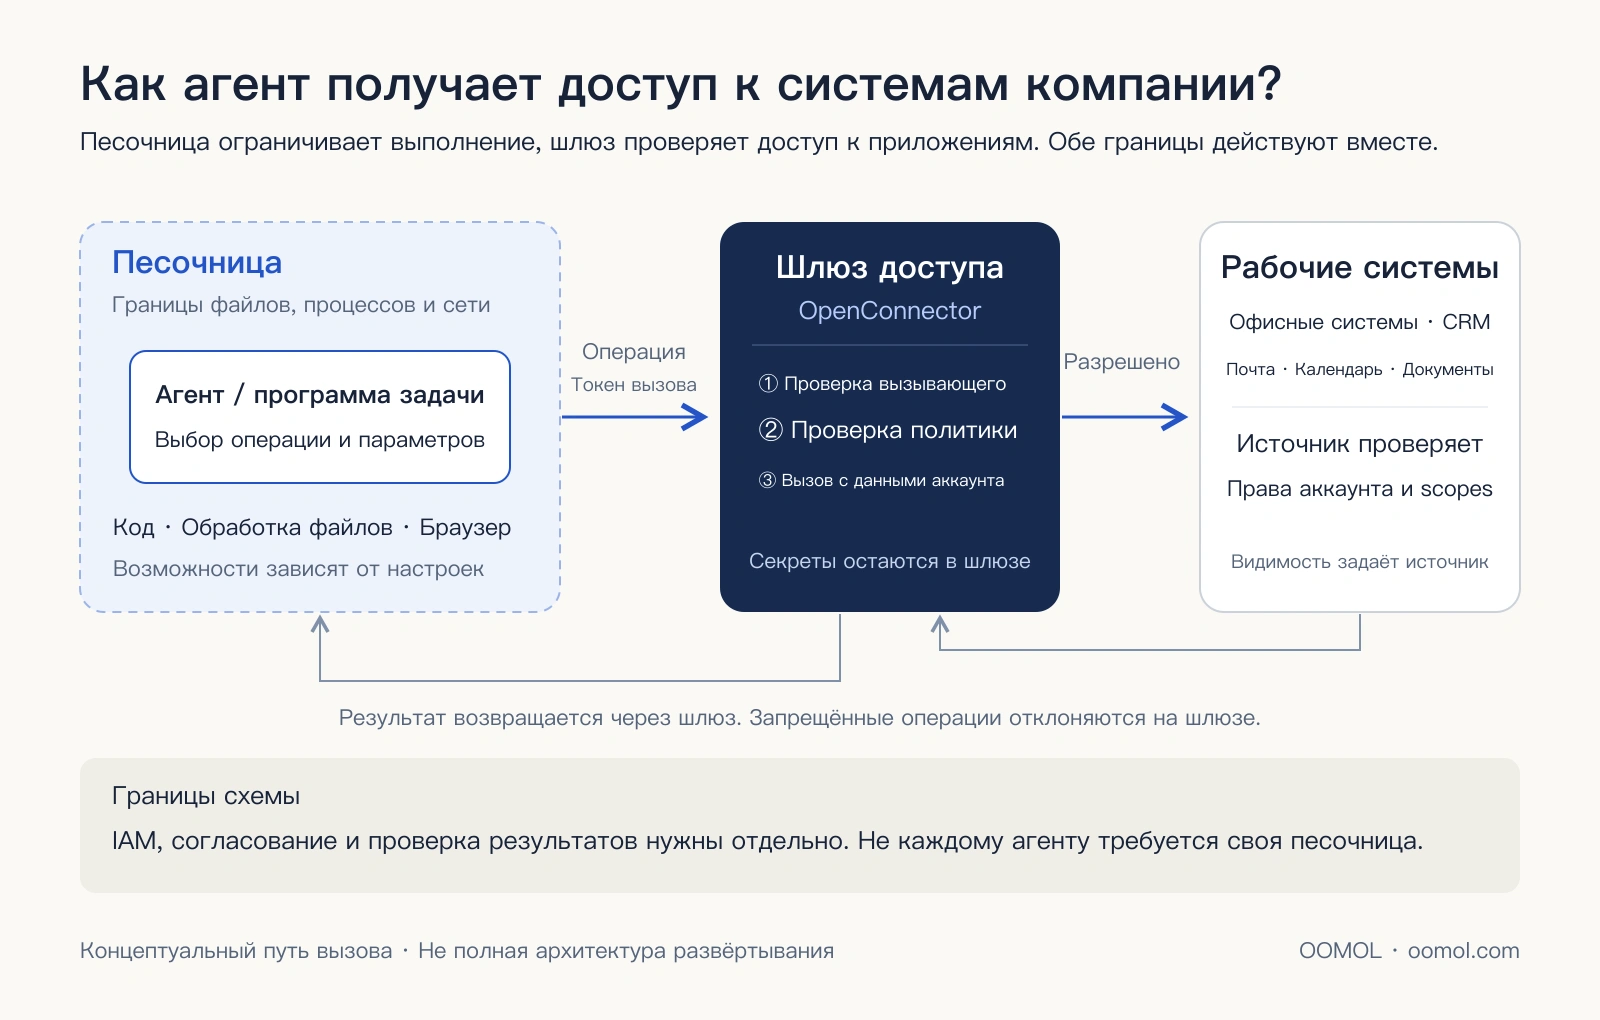
Концептуальная схема вызова через шлюз. Каждый уровень ограничивает свою область; возможности зависят от развёртывания и настроек.
| Инфраструктура | Аналогия с новым сотрудником | Главный вопрос |
|---|---|---|
| Песочница | Рабочий компьютер | Где выполнять код и обрабатывать файлы? |
| Шлюз подключений и авторизации | Контроль доступа за пропуском | Какая учётная запись и какие операции разрешены? |
Программа может оставаться внутри песочницы и отправлять запросы по разрешённому сетевому соединению. Если у неё есть учётные данные, позволяющие удалять записи клиентов, песочница сама по себе не знает, соответствует ли удаление рабочим обязанностям.
И наоборот: вызовы через шлюз не решают все вопросы с загруженными файлами, локальными скриптами и временными результатами. Для них нужна подходящая среда выполнения.
Особенно важны обе границы для агентов, которые исполняют код, работают с файлами и действуют в нескольких приложениях.
Предприятию также нужны управление идентификацией, координация задач, согласование и проверка результатов. Для некоторых задач, выполняемых только через контролируемые API, отдельная песочница не требуется. Аналогия с ноутбуком и пропуском выделяет две основы: выполнение и предоставленный доступ к рабочим системам.
Почему слой подключений важен в долгосрочной перспективе
На демонстрации достаточно одного удачного вызова. При постоянной работе вопрос сложнее: смогут ли разные агенты надёжно пользоваться теми же системами под разными учётными записями и с разными обязанностями?
Сегодня один помощник собирает сведения о клиентах, завтра его заменяет другая модель, затем появляется агент для обработки заказов. CRM, документы, почта и внутренние приложения обычно остаются, как и задачи поддержки подключений и прав.
Если каждый агент подключается самостоятельно, команда повторяет адаптацию API, хранение ключей, обновление токенов, ограничения операций и диагностику ошибок.
Общая инфраструктура позволяет новому агенту использовать готовые подключения и получить права по своей роли. Разработчики уделяют больше времени рабочим процессам, а компании проще поддерживать единые правила доступа.
Когда агенты берут на себя реальную работу, подключения и авторизация становятся постоянной потребностью.
Для разработчиков это общая инженерная задача, в которую стоит вкладывать усилия. Для предприятий — архитектурная граница, которую стоит продумать заранее. Для инвесторов, изучающих рынок агентов, — инфраструктурное направление для анализа. Его долгосрочная ценность зависит от сокращения повторной интеграции, повторного использования в разных задачах и способности поддерживать подключения, права и эксплуатацию.
Что строит OpenConnector
OpenConnector — открытый шлюз подключений, который поддерживает OOMOL. Он управляет подключениями приложений и учётными данными и предоставляет операции через SDK, CLI, MCP и HTTP.
Агент или доверенный сервер выбирает операцию и подключение. Шлюз проверяет данные доступа вызывающей стороны и политику операций, обращается к провайдеру с нужной учётной записью и возвращает результат.
Разработчики могут изучать определения операций, входные параметры и требуемые области доступа, настраивать разрешённые и запрещённые операции при самостоятельном размещении и исследовать ошибки по журналам с маскированием чувствительных данных. Открытая среда выполнения, определения операций и локальные обработчики там, где они доступны, позволяют проверять и расширять путь вызова. Подробнее — в документации OpenConnector.
Политики шлюза действуют вместе с правами исходного приложения и областями авторизации. Доступные записи клиентов определяются и правилами источника. Отправка письма может требовать согласования человеком. Шлюз должен работать совместно с общей системой идентификации и согласований компании.
Можно начать с хостинга OOMOL или развернуть OpenConnector самостоятельно, чтобы управлять шлюзом, учётными данными и средой. Выбор разобран в статье о развёртывании.
Инфраструктура, которую стоит развивать вместе
Подключения требуют постоянной поддержки. У сервисов разные способы авторизации, параметры, ошибки и ограничения. API меняются, токены истекают, а компании добавляют новые приложения и внутренние системы.
Многие результаты такой работы полезны сразу нескольким командам. Исправление пагинации помогает другим пользователям коннектора. Уточнение необходимых разрешений сокращает следующему разработчику поиск ошибки. Открытый код можно проверить, исправить и использовать в собственной среде.
В этом смысл открытого шлюза: превращать повторяющуюся работу отдельных компаний в возможности для всей экосистемы.
Открытый слой подключений сохраняет выбор. Агенты и модели могут меняться, а подключения остаются доступны через публичные интерфейсы и реализации. У команды, которой нужен контроль над средой, есть код для изучения и путь самостоятельного развёртывания.
Открытый код создаёт условия для проверки, доработки и общей поддержки. Безопасность по-прежнему требует ревью, правильной настройки и эксплуатации; условия внешних API тоже продолжают действовать. Польза совместной работы складывается из конкретных завершённых улучшений и их повторного использования.
Подготовьте место следующему цифровому коллеге
Посмотрите на агента как на нового сотрудника. Где он будет работать? В какие системы сможет войти? Что ему разрешено читать и менять?
Когда ответы обеспечены механизмами системы, можно постепенно поручать более ценные задачи.
Мы хотим, чтобы OpenConnector стал частью этой инфраструктуры, и приглашаем разработчиков участвовать. Начните с приложения, которым пользуетесь каждый день: добавьте нужную операцию, исправьте авторизацию, улучшите описание параметров или расскажите о проблеме при развёртывании.
На сайте OOMOL можно узнать о продукте и вариантах подключения. Для проверки рабочего сценария подключите одно приложение в OOMOL Console и начните с операции чтения с чёткими границами.
Агенту в компании нужны рабочая среда и вход в системы с подходящими правами. Мы начинаем с этого входа и строим его вместе с сообществом.